Introducción
Azure Firewall es un servicio esencial para proteger entornos de redes virtuales en Microsoft Azure. La elección entre los SKU Standard y Premium impacta directamente la postura de seguridad, operación y el costo total. La decisión técnica debe sustentarse en un entendimiento claro de arquitectura, capacidades y escenarios de uso.
Arquitectura y componentes clave de Azure Firewall
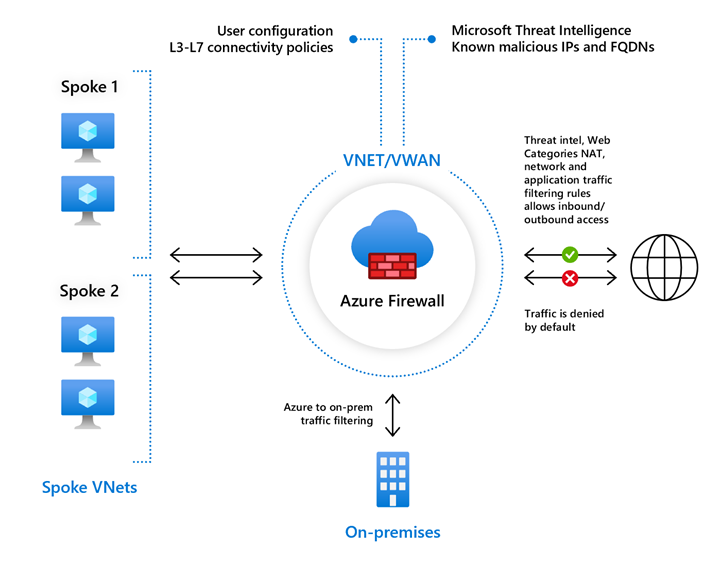
Azure Firewall se despliega como un servicio PaaS integrado en una red virtual, actuando como dispositivo de seguridad centralizado para controlar tráfico de red e interconexiones con otras redes. Utiliza rutas de red específicas que direccionan el tráfico a través del firewall para inspección y aplicación de reglas.
La integración con redes virtuales, peering, VPN Gateway, ExpressRoute y Virtual WAN es fundamental para garantizar la segmentación, protección y monitoreo del tráfico. Por ejemplo, rutas efectivas aseguran que el tráfico entre VNets o hacia conexiones híbridas pase por el firewall, habilitando controles uniformes.
La arquitectura de ambos SKU es similar en cuanto a despliegue y asociación con la red virtual, pero las características SKU Premium añaden módulos especializados para inspección avanzada y detección de amenazas.
Diferencias técnicas entre Azure Firewall Standard y Premium
TLS Inspection
El análisis del tráfico cifrado es uno de los principales diferenciadores. Azure Firewall Standard no incluye capacidad de inspección TLS, lo que limita la visibilidad y el control sobre conexiones HTTPS y otros protocolos seguros. En cambio, Premium ofrece TLS Inspection para descifrar, inspeccionar y aplicar políticas a tráfico cifrado. Esto es crítico para detectar amenazas ocultas y cumplir regulaciones que exigen monitoreo del tráfico seguro.
IDS/IPS integrado
Azure Firewall Premium integra Unidades de Sistema de Prevención/Detección de Intrusiones (IDS/IPS), agregando protección contra amenazas conocidas en paquetes individuales y patrones anómalos. Este módulo alerta y bloquea tráfico malicioso a nivel de red y aplicación, diferenciando sustancialmente su perfil frente al Standard, que carece de esta capacidad nativa.
Filtrado de aplicaciones y dominio FQDN
Ambos SKU permiten definir reglas sobre aplicaciones y nombres de dominio (FQDN), pero Premium extiende esta función con categorización avanzada y mayor control granular. Además, Premium soporta filtrado sobre tráfico HTTPS inspectado, mientras que Standard restringe el control a tráfico no cifrado o con reglas limitadas para tráfico cifrado sin inspección TLS.
Inteligencia de amenazas
Los dos SKU ofrecen integración con Microsoft Threat Intelligence para bloquear direcciones IP y dominios maliciosos conocidos. Sin embargo, Premium complementa esta capa con alertas de IDS/IPS y detalles más profundos en los registros, facilitando análisis de incidentes y respuesta a ataques.
Soporte para tráfico HTTPS moderno
El soporte a protocolos modernos, ciphers y extensiones TLS es completo sólo en Premium, facilitando compatibilidad con sistemas actuales y evitando problemas de interoperabilidad o seguridad. Standard puede enfrentar limitaciones con versiones TLS recientes.
Visibilidad y cumplimiento normativo
Premium habilita registros extendidos, alertas detalladas y exportación de datos a soluciones SIEM o Microsoft Sentinel, mejorando la trazabilidad y cumplimiento normativo. La visibilidad en Standard es básica y puede quedar corta para auditorías rigurosas o escenarios de seguridad avanzada.
Casos típicos para Azure Firewall Standard
Azure Firewall Standard es suficiente cuando:
- Se requiere un firewall confiable para control de tráfico entre redes virtuales y hacia Internet con inspección a nivel de capa de red y transporte.
- El entorno tiene baja exposición a amenazas avanzadas y no existe requisito de inspección profunda de tráfico cifrado.
- La carga operativa y presupuesto no justifican las capacidades extras del SKU Premium.
- Se implementan controles adicionales en otras capas o dispositivos especializados fuera de Azure Firewall.
Escenarios típicos incluyen segmentación de redes internas, protección básica para aplicaciones no críticas y cumplimiento genérico de políticas de red.
Escenarios en los que Premium realmente aporta valor
Elegir Premium es una decisión justificada cuando:
- Existe necesidad de inspeccionar tráfico HTTPS y otros protocolos cifrados para detectar malware, tráfico no autorizado o explotación de vulnerabilidades.
- Se desea protección integrada contra intrusiones con IDS/IPS que revele intentos de ataque tempranos o avanzados.
- Se debe asegurar cumplimiento normativo con registros detallados, trazabilidad y monitoreo avanzado.
- Existen entornos híbridos o multi-cloud con requerimientos de seguridad para tráfico saliente y entrante muy estrictos.
- Se busca mayor compatibilidad con protocolos TLS modernos y flexibilizar políticas de seguridad sin sacrificar rendimiento.
- Se integra con Microsoft Sentinel u otras soluciones SIEM y se requiere contexto enriquecido en alertas y eventos.
Arquitecturas típicas incluyen entornos regulados, centros de datos críticos en Azure, protección reforzada en zonas perimetrales y escenarios Zero Trust que demandan control exhaustivo.
Errores frecuentes de diseño al elegir el SKU
Un error común es asumir que Premium es la opción estándar para todos los casos, lo que genera costos elevados e impactos operativos innecesarios cuando no hay requerimientos específicos para inspección avanzada o regulación estricta.
También se comete el error inverso: seleccionar Standard a pesar de la necesidad de inspección de tráfico cifrado y detección de amenazas en profundidad. Esto ocasiona brechas de seguridad ocultas y falta de visibilidad.
Otro fallo es no diseñar rutas y arquitectura de red para asegurar que todo el tráfico relevante pase efectivamente por el firewall, limitando el alcance de las políticas sea cual sea el SKU.
Impacto operacional, de seguridad y económico
Premium implica mayor complejidad operacional, por ejemplo en la gestión de certificados para TLS Inspection, tuning de reglas IDS/IPS y análisis de alertas. Requiere personal capacitado y procesos definidos para mantener la efectividad y evitar falsos positivos.
Desde el punto de vista económico el costo unitario de Premium puede ser varias veces superior a Standard. Por lo tanto, su implementación debe estar sustentada en necesidades concretas para justificar la inversión.
En seguridad, Premium aporta un nivel avanzado que eleva la defensa en profundidad y mejora el cumplimiento en entornos demandantes. Standard es funcional para escenarios más simples, pero con limitaciones claras sustentadas en la ausencia de inspección TLS y detección de intrusiones.
Criterios prácticos para la decisión técnica
Para arquitectos y administradores Azure, la selección entre Standard y Premium debe considerar los siguientes criterios:
- Requisitos de inspección cifrada: Si la organización debe inspeccionar y controlar tráfico HTTPS u otros protocolos TLS, Premium es indispensable.
- Necesidad de detección y prevención de intrusiones: Entornos con amenazas persistentes o requisitos de seguridad avanzada demandan módulo IDS/IPS disponible sólo en Premium.
- Visibilidad y monitoreo: Auditorías, cumplimiento y respuesta a incidentes requieren registros enriquecidos y exportación de alertas que Premium ofrece.
- Presupuesto y impacto operativo: Si no hay requisitos avanzados, Standard es una opción más eficiente en costos y operación sencilla.
- Integración en arquitectura global: En arquitecturas híbridas o multi-cloud con tráfico cifrado, Premium mejora la defensa integral.
Conclusión
Azure Firewall Standard cubre escenarios básicos y es suficiente para organizaciones con requerimientos estándar de seguridad perimetral y segmentación interna. Su arquitectura, integrada con redes virtuales, VPN Gateway, ExpressRoute y Virtual WAN, permite una protección sólida sin complejidad adicional ni costos altos.
Premium se justifica cuando la empresa debe inspeccionar tráfico cifrado, prevenir intrusiones con IDS/IPS y mejorar la visibilidad para cumplimiento normativo y respuesta a incidentes. Su arquitectura añade módulos avanzados que refuerzan la seguridad pero implican mayor operación y costo. La adopción de Premium sin requerimientos claros genera costos innecesarios y complejidad.
Seleccionar el SKU correcto requiere un análisis técnico objetivo basado en políticas de seguridad, arquitectura de red, perfil de riesgos y presupuesto. Un diseño efectivo incluye el direccionamiento correcto del tráfico al firewall y la integración con herramientas de monitoreo y respuesta. La decisión final debe balancear la protección necesaria con la eficiencia operativa y económica para garantizar un resultado óptimo en entornos Azure modernos.
Deja tu pregunta