Introducción
La adopción de Microsoft Azure para cargas empresariales crece de forma acelerada, pero muchas arquitecturas fracasan antes de la primera auditoría técnica o revisión de estándares. Esta realidad se debe a la acumulación de riesgos técnicos y operativos que emergen cuando no se implementan ni evalúan correctamente los principios del Azure Well-Architected Framework. Entender cómo diferentes pilares—identidad, gobierno, redes, monitoreo, continuidad operativa y seguridad—interactúan es clave para evitar deuda técnica que impacta el cumplimiento, la resiliencia y el costo total a largo plazo.
Descripción general del Azure Well-Architected Framework
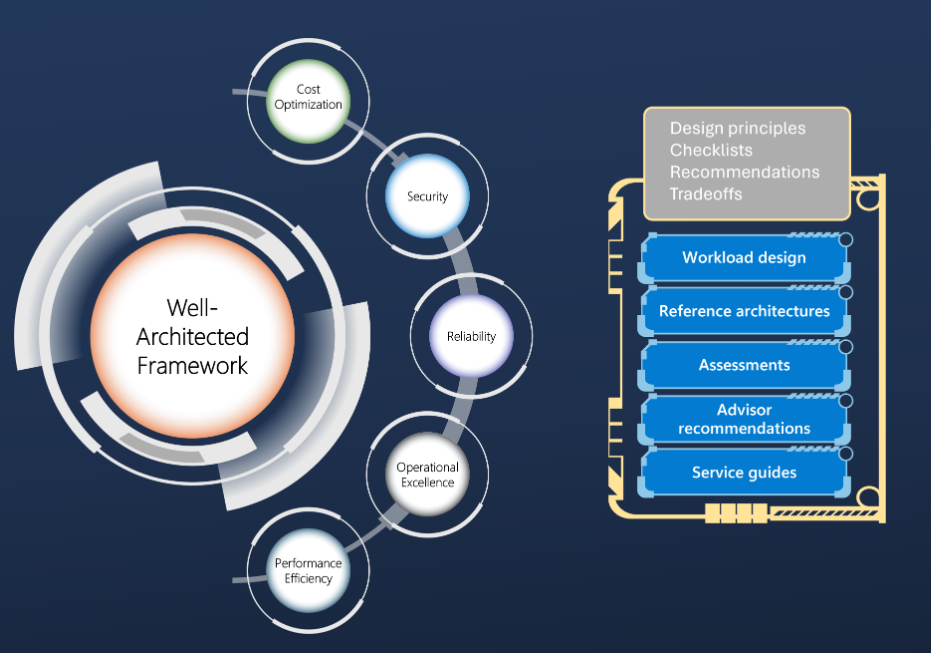
El Azure Well-Architected Framework se compone de cinco pilares que ayudan a validar y optimizar el diseño, implementación y operación de soluciones en la nube:
- Costos: garantizar eficiencia y optimización financiera.
- Seguridad: proteger activos y datos críticos.
- Confiabilidad: asegurar disponibilidad y recuperación ante fallos.
- Rendimiento y eficiencia operativa: monitoreo y optimización continua.
- Excelencia operativa: prácticas consistentes para gobernanza y automatización.
Si bien los costos son importantes, los fracasos previos a auditoría habitualmente tienen origen en deficiencias dentro de seguridad, confiabilidad y excelencia operativa, donde se alojan decisiones de arquitectura críticas.
Identidad y gobernanza: la base fundamental ignorada
Una plataforma que crece en Azure debe establecer desde el inicio un modelo de identidad sólido con Azure Active Directory (Azure AD). Errores comunes incluyen:
- Permisos excesivos sin control fijo (exceso de roles Owner o Contributor asignados a usuarios o aplicaciones).
- Falta de gestión de acceso basada en roles (RBAC) segmentada por ambiente, aplicación o equipo.
- Ignorar configuración de políticas y cumplimiento mediante Azure Policy para asegurar estándares corporativos.
Estos errores no solo exponen la plataforma a accesos indebidos, sino que limitan la capacidad para auditar y controlar recursos, lo que genera deuda operativa difusa y compleja de resolver con el paso del tiempo.
Redes: riesgos invisibles que afectan resiliencia y seguridad
El diseño de redes en Azure debe asegurar aislamiento, segmentación y control del tráfico tanto interno como externo. La ausencia de arquitecturas basadas en zonas, redes virtuales (VNets) correctamente segmentadas y dispositivos de seguridad como Azure Firewall o Network Security Groups (NSG) implica riesgos elevados:
- No se puede garantizar el alcance mínimo necesario para servicios críticos.
- Los límites perimetrales son débiles frente a ataques o errores de configuración internos.
- Las fallas en redes impactan directamente en la confiabilidad y disponibilidad.
Redundancia de enlaces y uso de zonas de disponibilidad deben formar parte del diseño desde la fase inicial para evitar interrupciones que afectan la continuidad operativa y recuperación.
Monitoreo y continuidad operacional: bases para anticipar fallos
La implementación parcial o ausente de mecanismos de monitoreo como Azure Monitor, Log Analytics o Microsoft Sentinel provoca que fallas y anomalías pasen desapercibidas hasta convertirse en incidentes críticos. El diseño eficiente debe incluir:
- Telemetría centralizada y estructurada desde el principio.
- Alertas con umbrales basados en el comportamiento esperado y riesgos del negocio.
- Pruebas periódicas de recuperación automáticas (ejemplo: Azure Site Recovery) y documentación de procesos.
El impacto de ignorar este pilar se traduce en tiempos de recuperación prolongados y escaladas innecesarias que desvirtúan el costo y la confianza en la plataforma.
Seguridad: un error imperdonable en arquitecturas empresariales
Las brechas en la arquitectura de seguridad son las que generan los mayores problemas en auditorías y revisiones regulatorias:
- No activar Azure Defender para recursos críticos o no configurar reglas específicas seguras.
- No incorporar cifrado de datos en reposo y tránsito.
- Descuidar la gestión de identidades privilegiadas mediante conceptos como Just-In-Time, Privileged Identity Management (PIM) o acceso condicional.
- Desconocer la división clara entre ambientes de desarrollo, pruebas y producción.
La ausencia de protección integral se traduce en exposiciones a ataques, pérdida de confidencialidad, corrupción de datos y bajo cumplimiento normativo.
Impacto del crecimiento sin un framework bien implementado
Cuando el crecimiento de una plataforma Azure ocurre sin acatar las pautas del Well-Architected Framework, las consecuencias son notorias:
- Deuda técnica: soluciones rápidas y no sustentables aumentan la complejidad y generan fricciones entre equipos.
- Fallas repetidas: se incrementan incidentes asociados a fallas operativas y de seguridad.
- Costos inesperados: configuraciones ineficientes disparan consumos y mal uso de servicios.
- Incapacidad para auditar: la falta de controles dificulta cumplimiento regulatorio y transparencia.
Esta carga técnica limita no solo la escalabilidad sino también la gobernabilidad corporativa, poniendo en riesgo decisiones estratégicas y la confianza del negocio.
Errores frecuentes en la práctica que llevan al fracaso
Algunos de los errores más reportados que anticipan auditorías negativas o revisiones críticas incluyen:
- Ignorar la segmentación por cuenta de gestión en Azure Management Groups y suscripciones alineadas a ambientes y unidades de negocio.
- Permitir la creación libre y sin supervisión de recursos bajo la misma suscripción o grupo de recursos.
- Olvidar la gestión centralizada de registros y logs, con dispersión en diferentes sistemas.
- Ausencia de pruebas periódicas o automatizadas de recuperación.
- No definir métricas clave y umbrales que guíen el monitoreo y escalación urgente.
Buenas prácticas para asegurar una arquitectura bien construida
Para evitar estos riesgos, el diseño debe contemplar desde el inicio:
- Modelos de identidad con control RBAC granular, evaluando roles mínimos necesarios.
- Políticas Azure Policy aplicadas y auditadas para evitar configuraciones no autorizadas o inseguras.
- Diseño de redes basado en VNets segmentadas, uso de firewalls y protección perimetral.
- Integración y centralización del monitoreo, con alertas y análisis predictivo para prevenir fallos.
- Implementación de medidas de seguridad avanzadas, cifrado, gestión de accesos privilegiados y segmentación de ambientes.
- Documentación clara y automatizada para procedimientos de continuidad y recuperación.
Criterio final: arquitectura robusta desde la primera línea de código
El fracaso temprano de muchas arquitecturas Azure no es una cuestión de suerte sino resultado de decisiones técnicas que ignoran o subestiman los pilares del Well-Architected Framework. La inversión en un diseño que priorice identidad, gobernanza, seguridad y operación confiable reduce exponencialmente la deuda técnica, mejora la experiencia operativa y asegura el cumplimiento desde la primera auditoría.
Escritura deliberada y aplicación disciplinada de estos principios se traduce en soluciones escalables, seguras y eficientes, capaces de evolucionar sin riesgos mayores ni fricciones operativas.
Conclusión
La arquitectura en Azure debe construir sólidamente sobre los pilares del Well-Architected Framework para evitar fracasos prematuros que comprometan la continuidad, seguridad y evolución de la plataforma. La ignorancia o subestimación de estos aspectos se paga caro en incidentes, costos y pérdida de confianza. Por eso, la clave está en integrar gobernanza, seguridad, monitoreo y resiliencia desde el diseño inicial, asegurando así una plataforma preparada para soportar la demanda creciente y las auditorías rigurosas que el entorno empresarial requiere.
Deja tu pregunta