Introducción
El modelo de adopción y gestión de infraestructura en Azure evoluciona continuamente, pero un patrón recurrente muestra que el éxito en la nube depende mucho más de una gobernanza sólida que de la simple provisión de recursos. La base para una adopción ordenada y escalable en Azure es la Azure Landing Zone, componente crítico para alinear infraestructura, seguridad y operaciones en empresas de cualquier tamaño.
Este análisis se enfoca en explicar la definición y arquitecturas de referencia de las Azure Landing Zones, su relación con Cloud Adoption Framework (CAF) y Enterprise Scale, y cómo la gobernanza a través de políticas, control de acceso, monitorización y redes define el éxito de cualquier plataforma Azure.
¿Qué es una Azure Landing Zone?
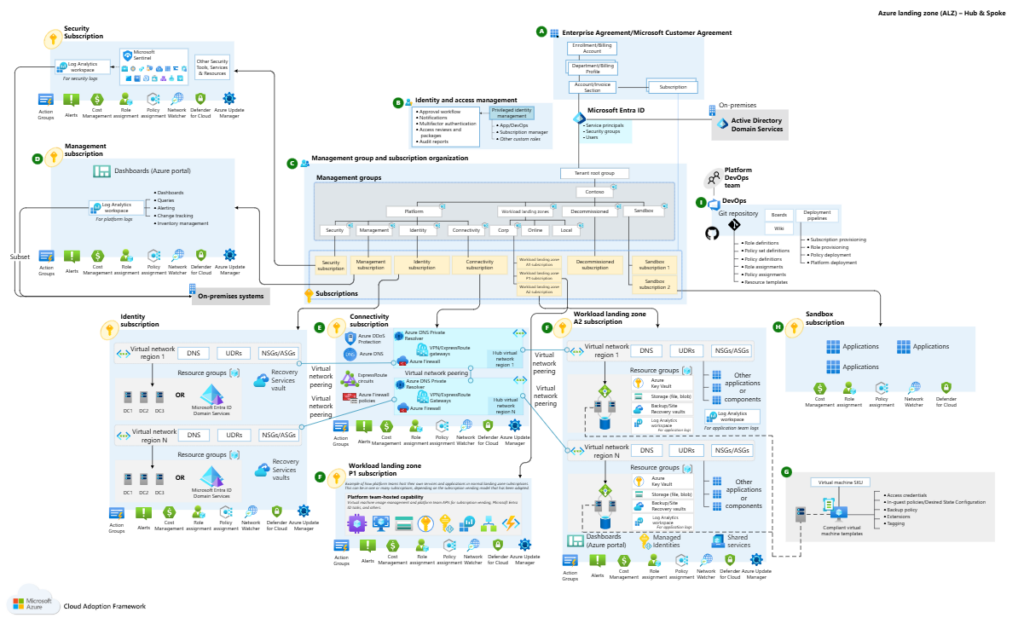
Una Azure Landing Zone es un entorno preparado y automatizado que permite desplegar workloads en la nube bajo un modelo operativo definido, con gobernanza integrada, seguridad, cumplimiento y escalabilidad. No es simplemente una suscripción de Azure vacía o un conjunto disperso de recursos; es una base estructurada que incorpora diseño de red, gestión de identidades, políticas de seguridad y roles, alineado a las mejores prácticas para afrontar la complejidad real de una plataforma empresarial.
Esta plataforma “lista para producción” facilita la adopción efectiva de la nube, eliminando los errores comunes asociados a la improvisación y falta de control, y permitiendo acelerar la provisión de recursos con menor riesgo.
Por qué una Landing Zone no es simplemente una suscripción Azure
Una suscripción Azure es una unidad administrativa con ciertas cuotas y límites para recursos, pero su creación sin gobernanza es insuficiente y riesgosa. Las Landing Zones agregan componentes que para muchas organizaciones son indispensables desde el primer día:
- Jerarquía de Management Groups para estructurar políticas en cascada.
- Azure Policy aplicada de forma preventiva, como configuraciones obligatorias y conformidad técnica.
- RBAC refinado para delegar responsabilidades en los equipos adecuados.
- Modelos de red confiables con arquitecturas Hub-and-Spoke o Virtual WAN.
- Implementación base de seguridad, como Azure Firewall y Next-Gen NSG.
- Monitorización centralizada y alertas proactivas con Azure Monitor y Azure Security Center.
- Integración con Microsoft Entra ID para identidad y acceso seguro.
Sin estas configuraciones, las suscripciones quedan vulnerables al desorden operativo, riesgos de seguridad y costos difíciles de controlar.
Cloud Adoption Framework y Enterprise Scale: componentes clave
El Cloud Adoption Framework (CAF) proporciona la guía estructurada para adoptar Azure de forma ordenada. Dentro de CAF, la arquitectura Enterprise Scale es un enfoque prescriptivo para diseñar Landing Zones orientadas a grandes organizaciones con múltiples equipos, divisiones y cargas de trabajo complejas.
Enterprise Scale introduce la segmentación de suscripciones mediante una jerarquía consolidada de Management Groups, configuraciones de política, blueprints y modelos de red optimizados (usualmente Hub and Spoke o Virtual WAN) para conectar las cargas de trabajo entre sí y con redes on-premises. La idea es tener una plataforma robusta que soporte gobernanza central y a la vez permita autonomía controlada.
Arquitectura basada en plataforma
Una plataforma Azure moderna se basa en una arquitectura que abstrae la provisión de infraestructura y servicios y que integra:
- Management Groups organizados para delegar control y aplicar políticas por ámbito.
- Azure Policy para definiciones que garantizan cumplimiento normativo, seguridad y configuraciones técnicas.
- Roles RBAC especializados que asignan autorizaciones en función de tareas y equipos.
- Red basada en Hub and Spoke o Virtual WAN, con Azure Firewall, ExpressRoute/VPN y NSG para separación de ambientes y perímetros seguros.
- Monitorización centralizada con Azure Monitor, Log Analytics y alertas automatizadas.
- Identidad y acceso bajo Microsoft Entra ID, habilitando autenticación multifactor, acceso condicional y monitoreo de identidades.
Jerarquía de Management Groups y segmentación de suscripciones
La correcta segmentación es clave para balancear seguridad, costos y autonomía. La jerarquía de Management Groups debe diseñarse considerando:
- Separación por líneas de negocio o unidades organizativas.
- Distinción clara de ambientes: desarrollo, prueba, preproducción y producción.
- División técnica por tipo de cargas: infraestructura, aplicaciones críticas, datos.
- Aplicación de políticas y controles escalables y reutilizables.
Esto permite aplicar Azure Policy de forma vertical y horizontal, distribuir roles RBAC con definición granular, y mantener costos y seguridad acotados.
Azure Policy, RBAC y Monitorización: pilares de la gobernanza
Azure Policy debe utilizarse para definir reglas preventivas y correctivas, como:
- Ejecutar solo tipos de máquina aprobados.
- Restringir ubicación o regiones específicas.
- Obligar etiquetas para facturación y gobierno.
- Denegar recursos inseguros o configuraciones no autorizadas.
RBAC complementa el control de acceso para limitar las acciones según el rol y la responsabilidad de cada equipo o individuo. Mantener roles mínimos necesarios (principio de menor privilegio) es crítico para evitar accesos indebidos.
La monitorización centralizada con Azure Monitor y Log Analytics debe configurarse desde la perspectiva de la plataforma. Esto implica recoger métricas de rendimiento, logs de seguridad, y alertas sobre compliance. La integración con Azure Sentinel extiende la visión a escenarios de detección avanzada.
Red y conectividad: Hub and Spoke, Virtual WAN y conectividad híbrida
El diseño de red es fundamental y debe alinearse con el modelo operativo y la gobernanza:
- Hub and Spoke permite centralizar servicios compartidos (firewall, VPN Gateway, Azure Bastion) en un Hub conectado a múltiples Spokes que alojan las cargas de trabajo. Esta segmentación mejora la seguridad y aislamiento.
- Virtual WAN es adecuado para organizaciones con múltiples sedes geográficas y conexiones híbridas complejas; simplifica la conectividad global.
- Conectividad híbrida robusta con ExpressRoute o VPN site-to-site es imprescindible en ambientes empresariales, garantizando acceso seguro y latencia controlada hacia recursos on-premises.
Azure Firewall y NSGs deben integrarse para aplicar políticas de seguridad perimetral y granular dentro de la red con segmentación clara de ambientes.
Microsoft Entra ID: eje crítico de identidad y seguridad
Microsoft Entra ID asegura el control de acceso e identidad de la plataforma. Su integración con las Landing Zones permite:
- Autenticación multifactor y acceso condicional.
- Identidad de servicio y delegación segura para automatizaciones.
- Monitoreo y alertas sobre riesgos y accesos.
El diseño de la identidad, incluyendo grupos, roles y políticas de acceso condicional, debe ser parte integral desde la creación de la Landing Zone.
Errores frecuentes que impactan el éxito
Entre las equivocaciones que afectan la adopción Azure destacan:
- Crear recursos sin gobernanza: facilitar recursos sin políticas o control lleva a un desorden operativo, riesgos de seguridad y costos inesperados.
- Diseñar la red antes del modelo operativo: definir topologías de red sin considerar roles, equipos, procesos y segregación genera complicaciones y sobrecarga operacional.
- Aplicar seguridad después del despliegue: activar firewalls, políticas y controles luego de haber desplegado recursos es reactivo y riesgoso.
- Ausencia de políticas preventivas: no definir Azure Policy para garantizar cumplimiento técnico es una puerta abierta a configuraciones erróneas.
- Mezclar ambientes productivos con pruebas: diluye seguridad, aumenta riesgos y complica la trazabilidad.
- Falta de ownership y roles claros: provoca responsabilidades difusas, impacto en tiempos de respuesta y fallas en la gobernanza.
Cuándo elegir Enterprise Scale y cuándo una Landing Zone simplificada
Enterprise Scale es la mejor opción para organizaciones grandes o con alta complejidad operativa que requieren:
- Multiples líneas de negocio o unidades organizativas.
- Diferentes cargas de trabajo con requerimientos variados.
- Modelos de conectividad híbrida empresariales complejos.
- Riesgos y cumplimiento normativo estrictos.
En contraste, Landing Zones simplificadas son útiles para:
- Equipos pequeños o startups con menor complejidad.
- Pruebas de concepto o desarrollos iniciales.
- Escenarios donde la gobernanza puede crecer progresivamente.
Sin embargo, la base debe contener gobernanza mínima funcional para evitar riesgos desde el inicio.
Conclusión
El éxito en Azure no se basa en la mera provisión de infraestructura, sino en la capacidad para gobernarla y operarla de manera segura, escalable y eficiente desde el primer día. Las Azure Landing Zones, construidas sobre principios de Cloud Adoption Framework y habilitadas por Enterprise Scale, son el camino para lograr plataformas robustas con gobernanza integrada.
Desde la estructuración en Management Groups, aplicación obligatoria de Azure Policy, implementación adecuada de RBAC, redes bien diseñadas con Hub and Spoke o Virtual WAN, hasta la integración completa de Microsoft Entra ID y monitorización integral, cada componente define el modelo operativo que dictará la suerte de la plataforma en el largo plazo.
Evitar errores comunes y respetar criterios técnicos sólidos para segmentar y gobernar el ambiente Azure es la clave para transformar la nube en un activo estratégico y no en un problema operativo.
Deja tu pregunta