Introducción
La conectividad segura entre recursos dentro de Microsoft Azure y los servicios PaaS requiere una decisión arquitectónica clave: usar Azure Service Endpoints o Azure Private Endpoints. Ambas tecnologías permiten limitar la exposición pública de servicios como Azure Storage, SQL Database o Key Vault, pero lo hacen con diferencias profundas en funcionalidad, seguridad, y operación. Esta comparativa técnica aborda cómo funcionan, su impacto sobre la red y el DNS, costos, complejidad de implementación y riesgos asociados. El análisis se orienta a arquitectos cloud e ingenieros de infraestructura que diseñan plataformas seguras y eficientes en Azure.
Funcionamiento y flujo de tráfico
Azure Service Endpoints
Los Service Endpoints extienden la identidad de la red virtual (VNet) a los servicios PaaS de Azure. Técnicamente, asignan una ruta directa desde la VNet al servicio, evitando trazar sobre internet público pero manteniendo el servicio con una IP pública. Cuando un recurso dentro de la VNet consume un servicio con Service Endpoint habilitado, el tráfico se enruta directamente desde la infraestructura Microsoft, identificando la red virtual para aplicar restricciones de acceso. El flujo sigue este patrón:
- El recurso genera una petición hacia la IP pública del servicio PaaS.
- Azure reconoce que el tráfico proviene de una VNet con Service Endpoint habilitado y permite el acceso aunque la IP sea pública.
- El tráfico no sale a internet público, sino que permanece dentro de la backbone de Azure.
Azure Private Endpoints
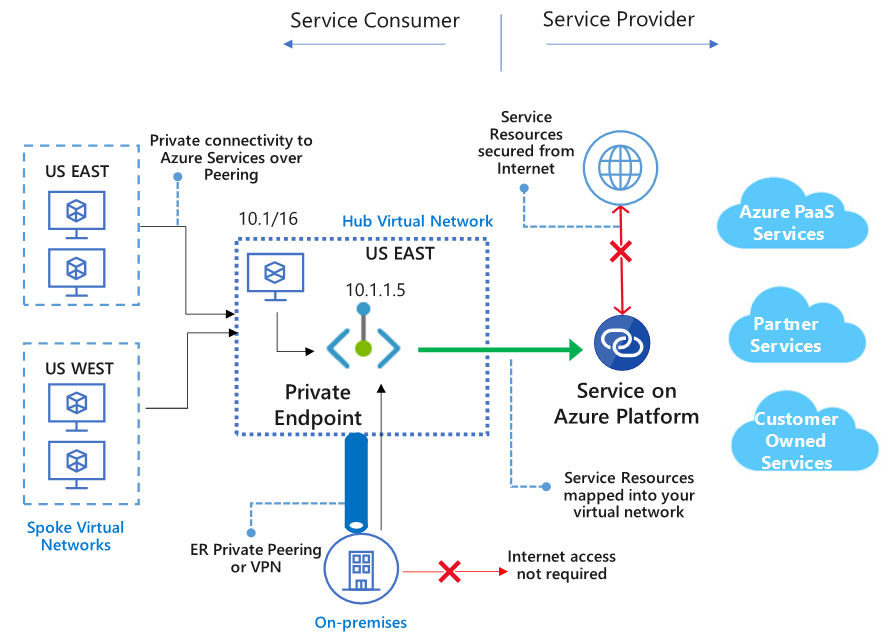
En contraste, los Private Endpoints crean una interfaz de red privada (NIC) dentro de la VNet, con una IP privada que apunta directamente al servicio PaaS. Esto elimina la necesidad de IP pública para el acceso. El flujo es:
- El recurso apunta a una IP privada configurada en la subred (Private Endpoint).
- El tráfico se encamina internamente dentro de la VNet hacia el servicio, totalmente aislado de cualquier conexión pública.
- El DNS debe resolver el FQDN del servicio al IP privada para que la comunicación funcione.
DNS y exposición del servicio
La diferencia más crucial en la operación radica en cómo se resuelven las direcciones del servicio y quién puede alcanzarlas:
- Service Endpoints: el nombre DNS del servicio resuelve a una IP pública global. Desde internet, este servicio es accesible (aunque bloqueado en configuraciones restrictivas). La red reconoce las VNets con Service Endpoints habilitados para permitir tráfico.
- Private Endpoints: el administrador debe modificar el DNS para que el nombre del servicio resuelva a la IP privada dentro de la red. Esto implica administrar el DNS privado (propio o Azure Private DNS Zones) para evitar fuga de tráfico a la IP pública.
Este punto es crítico porque mantener resolución pública accidental puede exponer el servicio a internet o generar tráfico innecesario hacia la red pública con posibles riesgos. Private Endpoints elimina esta ambigüedad y reduce el riesgo de exposición no deseada.
Aislamiento de red y seguridad
Service Endpoints ofrecen aislamiento a nivel de servicio permitiendo que sólo VNets específicas accedan al recurso PaaS. No obstante, el servicio en sí sigue expuesto en internet con IP pública. Esto implica:
- Inspección o bloqueo de tráfico público debe ser aplicado adicionalmente en el firewall o políticas del servicio.
- Dependencia en las listas de control de acceso basadas en VNets y subredes.
- No se puede segmentar el tráfico dentro de la VNet; todos los recursos en una VNet con Service Endpoint habilitado pueden acceder.
Private Endpoints garantizan aislamiento completo al interior de la red virtual:
- El acceso sólo es posible mediante la interfaz de red privada con IP asignada.
- Todos los controles de tráfico son sobre IP privadas dentro del entorno, pudiendo usar NSGs, firewall internos y políticas Zero Trust integradas.
- El servicio deja de tener la IP pública accesible para la VNet, eliminando vectores de ataque basados en Internet.
Costos operativos y complejidad
Service Endpoints tienen costos limitados, pues no requieren recursos adicionales en la VNet y no generan costos por data procesada.
Private Endpoints implican costos adicionales ya que cada Private Endpoint consume recursos de red, genera cargos por hora y por GB de datos sobre la conexión privada. Además, requiere configuración y mantenimiento de infraestructura DNS privada para garantizar resolución adecuada.
En términos de complejidad, Service Endpoints son más sencillos de implementar, por lo que suelen ser la primera elección en entornos con requisitos de seguridad moderados y poca segmentación de red.
Private Endpoints, en cambio, requieren planeación avanzada, integración DNS compleja, y mayor control operativo, pero entregan seguridad y segmentación superiores.
Errores frecuentes y riesgos
- Elegir Service Endpoints para cargas sensibles y pensar que la exposición pública queda eliminada genera riesgos reales de comprometer datos o servicios por accesos mal configurados.
- No administrar el DNS correctamente en Private Endpoints ocasiona que el tráfico se escape a internet o cause fallos inesperados en la aplicación.
- Ignorar el costo incremental y la complejidad operativa de Private Endpoints puede impactar en la facturación y en la capacidad de gestión a largo plazo.
- Usar Private Endpoints sin la configuración correcta de NSGs o firewalls internos deja huecos que deben ser cerrados con buenas prácticas complementarias.
Criterios arquitectónicos para la decisión
La elección depende principalmente de:
- Nivel de seguridad requerido: para datos sensibles, entornos regulatorios o donde la exposición pública de servicios debe ser nula, Private Endpoints es la opción técnica sólida.
- Complejidad operativa aceptable: equipos con capacidad para manejar DNS privado, políticas de red y costos deben priorizar Private Endpoints.
- Requerimientos de tráfico y latencia: Private Endpoints mantiene el tráfico totalmente interno, potencialmente beneficiando latencias y evitando filtro público.
- Costos: para entornos con alta generación de tráfico hacia servicios PaaS, costos adicionales pueden ser significativos con Private Endpoints.
- Escenarios híbridos y multi-tenant: Private Endpoints ofrecen control granular sobre qué recursos pueden acceder; Service Endpoints sólo restringen a nivel de VNet.
Casos de uso típicos
- Aplicaciones web con tráfico no crítico o en desarrollo pueden usar Service Endpoints para simplicidad y buena seguridad perimetral.
- Entornos de producción con datos sensibles, cumplimiento normativo o arquitecturas Zero Trust requieren Private Endpoints.
- Zonas donde se busca segmentar acceso a servicios PaaS por proyecto, equipo o cliente sólo son factibles con Private Endpoints.
- Integraciones complejas con redes on-premises y Azure VPN/ExpressRoute se benefician del aislamiento extremo de Private Endpoints.
Conclusión
La seguridad y diseño de plataformas Azure dependen críticamente de cómo se conecta y aísla el acceso a servicios PaaS. Service Endpoints proveen una solución simple y de bajo costo, pero mantienen la superficie de exposición pública bajo ciertas condiciones y ofrecen aislamiento limitado. Private Endpoints garantizan un aislamiento completo y un modelo seguro en entornos exigentes, aunque con complejidad y costo operativo mayores.
La decisión debe basarse en los requisitos de seguridad, capacidad operativa y restricciones presupuestales del entorno. Para arquitecturas empresariales que priorizan seguridad y cumplimiento, Private Endpoints es la opción recomendada para minimizar riesgos y cumplir con patrones de microsegmentación y Zero Trust. Service Endpoints quedan relegados a escenarios menos críticos o para acelerar desarrollos iniciales con un riesgo menor.
Deja tu pregunta