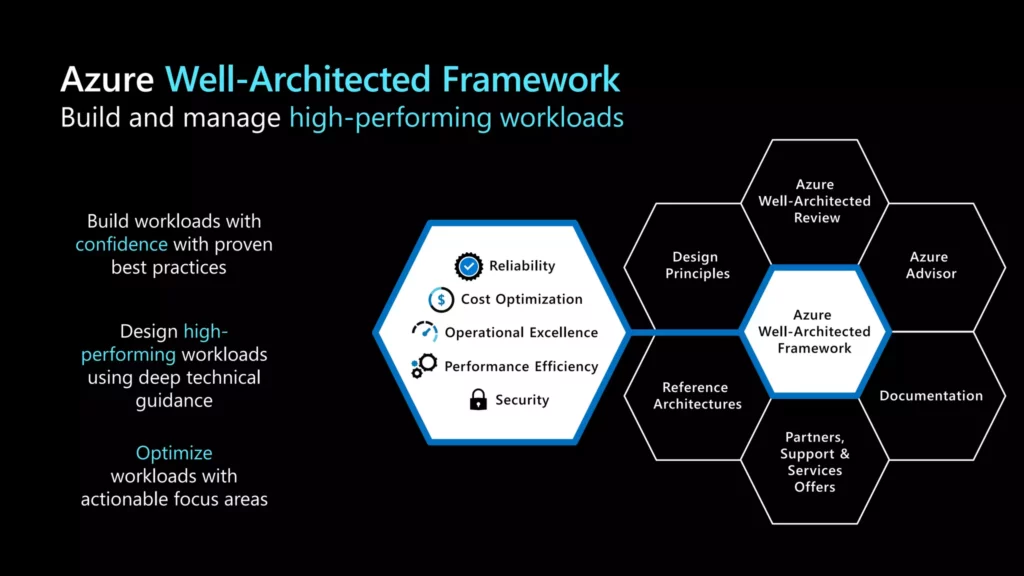
Más allá de una lista de recomendaciones: propósito central del Azure Well-Architected Framework
El Azure Well-Architected Framework no es solo un catálogo de buenas prácticas: es un conjunto integrado de principios y criterios técnicos diseñados para balancear múltiples dimensiones críticas en la arquitectura cloud. Al emplearlo, se asegura que las soluciones sean fiables, seguras, eficientes en rendimiento, operables y costo-efectivas simultáneamente. La falta de adopción sistemática de este marco traslada la arquitectura a un estado reactivo, donde se ignoran compromisoss clave y se multiplican vulnerabilidades internas y externas.
Errores de arquitectura recurrentes y su vínculo con la ausencia del marco
Identidad y seguridad: autenticación inconsistente y sobreexposición
Ignorar las prácticas del pilar Security suele derivar en configuraciones dispersas y poco coherentes de identidad. Un error típico es la proliferación de cuentas con privilegios excesivos y la delegación de accesos sin control centralizado de Microsoft Entra ID. Esta falta de gobernanza crea superficies expuestas a ataques como la escalada de privilegios y compromisos persistentes. Además, al no integrar mecanismos de autenticación moderna (MFA, Conditional Access), la arquitectura carece de defensa frente a amenazas emergentes.
Redes: diseños monolíticos sin segmentación ni microperímetros
No aplicar el Framework contribuye a estructuras de red planas, sin segmentación adecuada o uso insuficiente de Azure Firewall o Network Security Groups diseñados con principios mínimos de Zero Trust. Estas decisiones simplistas generan riesgos de contagio lateral y dificultan el aislamiento en caso de incidentes. También ocurren configuraciones estáticas y poco escalables que impactan tanto en la Performance Efficiency como en la Operational Excellence.
Resiliencia: ausente planificación de falla y recuperación
Un error común en arquitecturas no alineadas es la omisión de patrones de resiliencia alineados con el pilar Reliability. Por ejemplo, no diseñar regiones pares con replicación geográfica, o depender solo de backups para recuperación. El resultado es una arquitectura que vulnera los acuerdos de nivel de servicio (SLA) esperados, mostrando alta probabilidad de interrupciones prolongadas frente a fallas hardware o de plataforma.
Costos: gastos impredecibles por falta de gobernanza y automatización
El incumplimiento de Cost Optimization se traduce en arquitecturas con recursos sobredimensionados, mal etiquetados y sin políticas de apagado o eliminación automatizada. Además, la ausencia de monitoreo continuo y alertas genera costos inesperados y dificulta decisiones para racionalizar cargas de trabajo. Casos frecuentes incluyen entornos de desarrollo con máquinas virtuales siempre activas o bases de datos con capacidades mucho mayores a la demanda real.
Operaciones: ausencia de telemetría integrada y procesos manuales
La Operational Excellence se vulnera cuando no se implementan desde el inicio trazabilidad, monitoreo, logging y automatización con Azure Monitor, Azure Policy y Azure Automation. La consecuencia es un mantenimiento reactivo, atado a alertas tardías y manualidades que elevan el riesgo de errores humanos y aumento del tiempo de resolución.
Interacción entre pilares y el peso estratégico de cada decisión arquitectónica
Las cinco dimensiones del Framework no son silos independientes, sino que se entrelazan en decisiones esenciales. Por ejemplo, incrementar la redundancia para Reliability implica mayores costos y complejidad operativa; sin embargo, descuidar esta puede comprometer la seguridad si se producen fallas y la respuesta no es oportuna. La eficiencia en performance requiere una arquitectura modular y escalable, pero sin controles adecuados puede poner en riesgo la superficie de ataque.
Un trade-off frecuente es balancear el costo con la operatividad y la seguridad. Prescindir de ciertas automatizaciones o monitoreo para reducir costos suele derivar en brechas que, a mediano plazo, afectan la continuidad y la confianza. El criterio estratégico está en diseñar niveles mínimos aceptables para cada pilar sin privilegiar uno a costa de los demás.
Errores técnicos frecuentes relacionados y criterios para evitarlos
- No centralizar la gestión de identidades: dispersar la alta disponibilidad de Azure AD y no aplicar Conditional Access provoca disparidad en controles y agujeros de seguridad.
- Falta de segmentación de red: ausencia de subredes aisladas y reglas estrictas facilita lateralidad de ataques.
- Respaldos incompletos y sin pruebas regulares: backup puntual no garantiza recuperación; también se debe validar tiempo y frecuencia.
- Ausencia de etiquetado y políticas de costos: dificulta la visibilidad del consumo y fomenta gastos innecesarios.
- No automatizar alertas ni acciones correctivas: retrasos en detección y mitigación eleva riesgos operativos.
Buenas prácticas para implementar el Azure Well-Architected Framework de forma efectiva
- Adoptar un modelo de gobernanza basado en políticas declarativas con Azure Policy que cubra seguridad, costos y operaciones.
- Diseñar identidad con principio de privilegios mínimos, autenticación multifactor y gestión centralizada en Microsoft Entra ID.
- Implementar segmentación de red y controles perimetrales escalables con Azure Firewall y NSG.
- Configurar arquitectura resiliente desde el diseño combinando zonas de disponibilidad, replicación geo-distribuida y planes de failover automatizados.
- Automatizar el etiquetado, monitoreo y reportes de costos para mantener visibilidad constante y alertas proactivas.
- Integrar telemetría, logging y alertas desde Azure Monitor y utilizar Azure Automation para remediación oportuna.
- Evaluar continuamente trade-offs entre costos, rendimiento y seguridad para ajustar arquitectura conforme cambia la demanda y amenazas.
Criterio técnico para priorizar la adopción del Framework
La decisión crítica radica en integrar los cinco pilares desde el diseño y no como soluciones parcheadas. Priorizar la seguridad y la identidad es imperativo para minimizar riesgo inicial. Simultáneamente, definir límites claros y automáticos para costos protege la viabilidad financiera sin sacrificar confiabilidad ni operatividad. La resiliencia debe ser balanceada con performance y monitoreo para evitar incidentes y reducir impacto. Implementar el marco como una disciplina basada en datos y telemetría permite ajustar constantemente la arquitectura y obtener ventajas competitivas con control.
Conclusión
La ausencia del Azure Well-Architected Framework conlleva errores técnicos graves que afectan desde la seguridad hasta el control de costos. Comprender cómo interactúan sus pilares y aplicar sus principios como un conjunto equilibrado facilita la construcción de arquitecturas cloud robustas y sostenibles. El enfoque debe ser sistémico y preventivo, evitando decisiones reactivas y aisladas que ponen en riesgo continuidad, integridad y eficiencia. Es recomendable mantener el Framework como eje estructurante permanente en toda iniciativa cloud para mitigar riesgos y optimizar inversiones.
Deja tu pregunta