Introducción
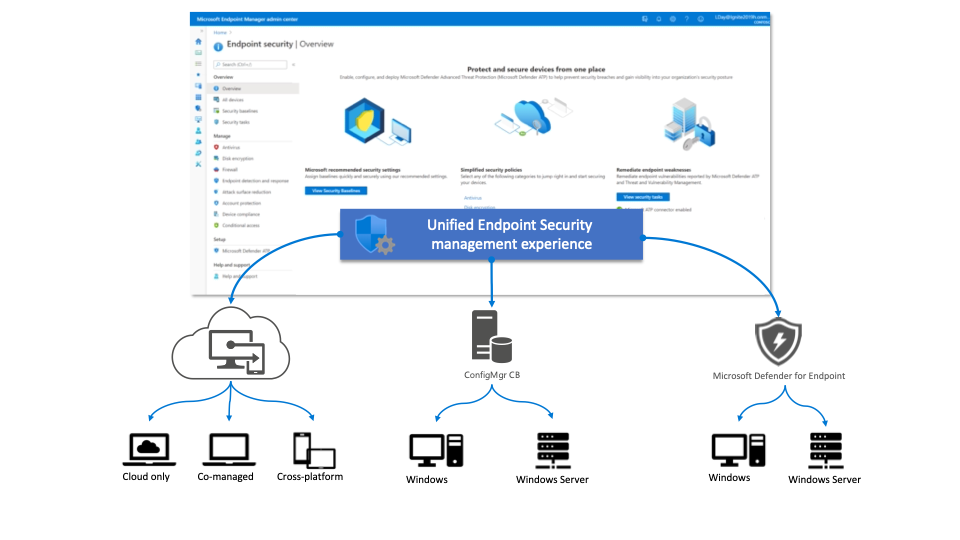
Microsoft Defender for Servers es una solución de seguridad crucial para proteger la infraestructura de servidores en entornos Azure y híbridos. Cuenta con dos niveles de servicio, Plan 1 y Plan 2, que a primera vista parecen similares para muchos administradores. Sin embargo, el error más común es adquirir Plan 2 sin habilitar o implementar las capacidades avanzadas que justifican su costo adicional. Esta decisión conlleva gastos que no se traducen en valor ni mejora tangible en la postura de seguridad.
Diferencias técnicas fundamentales entre Plan 1 y Plan 2
El Plan 1 proporciona las funcionalidades esenciales para proteger servidores contra amenazas conocidas, incluyendo antimalware, detección de vulnerabilidades básicas y recomendaciones de seguridad. Utiliza en gran medida el agente clásico de Microsoft Defender para Endpoint para recopilar y analizar eventos relacionados con malware y actividades sospechosas.
Por su parte, Plan 2 amplía esas capacidades con:
- Escaneo agentless (sin agente): Permite evaluar vulnerabilidades mediante integración con Azure Defender Vulnerability Assessment y herramientas nativas de escaneo en máquinas virtuales sin requerir la instalación de agentes adicionales.
- Integración avanzada con Microsoft Defender XDR: Esto habilita correlación de señales multidimensionales, análisis profundo de amenazas y detección automatizada de comportamientos anómalos en servidores.
- Visibilidad mejorada de amenazas en tiempo real: Análisis continuo del tráfico de red y procesos internos para detectar ataques sofisticados, intrusiones o lateral movement.
- Capacidades extendidas de detección y respuesta: Incluye playbooks automatizados, alertas de alto nivel y mayores métricas de telemetría para la respuesta rápida ante incidentes.
Arquitectura y funcionamiento de las funcionalidades clave del Plan 2
El escaneo agentless se basa en la recopilación remota de información vía integración con APIs de Azure Security Center y Azure Defender, evitando la carga operativa en los servidores. Esta metodología facilita evaluaciones de vulnerabilidades extensas sin afectar el rendimiento.
La integración con Defender XDR crea un flujo de señales que abarca no solo el endpoint, sino otros dominios como identidad, aplicaciones y red. La telemetría recopilada se analiza mediante modelos de inteligencia artificial que detectan patrones sospechosos y generan recomendaciones específicas para mitigar riesgos.
Errores frecuentes al habilitar Plan 2 sin un plan de implementación adecuado
Muchas organizaciones habilitan Plan 2 como un mecanismo de «seguridad por capas» sin revisar si las capacidades adicionales están configuradas o se usan correctamente. Entre los errores más comunes sobresalen:
- No activar escaneo agentless ni integrar la solución con herramientas de vulnerabilidad externas.
- No habilitar alertas o playbooks avanzados de respuesta ante incidentes.
- Ignorar la configuración y optimización del motor de detección de amenazas extendidas (XDR).
- Sólo usar Plan 2 para cumplir requisitos normativos o por desconocimiento, sin validar necesidades reales o madurez operativa.
Esto provoca un gasto innecesario sin mejora real en la protección ni en la capacidad de respuesta ante incidentes.
Cuándo está justificado pagar el costo adicional de Plan 2
Plan 2 es recomendado cuando el entorno requiere:
- Visibilidad profunda y en tiempo real de amenazas complejas o persistentes sobre servidores críticos.
- Integración extensiva de telemetría entre identidades, redes y servidores para detectar ataques sofisticados.
- Capacidades automatizadas de respuesta ante incidentes, con playbooks y correcciones rápidas que reduzcan el MTTR (tiempo medio para resolver).
- Escaneo constante y evaluación avanzada de vulnerabilidades sin instalar agentes adicionales en todos los servidores.
- Entornos híbridos o multinube donde la seguridad debe ser centralizada y orquestada con detección proactiva.
En cambio, servidores no críticos, con bajo riesgo y bajo volumen de ataques dirigidos, pueden mantenerse bajo Plan 1 con un manejo eficiente de vulnerabilidades y protección básica.
Ejemplos de escenarios y planes adecuados
Escenario 1: Data center híbrido con múltiples aplicaciones críticas expuestas a internet, con requisitos normativos estrictos y etapas de detección y respuesta complejas. Aquí Plan 2 es necesario para habilitar XDR, escaneo agentless y respuesta automatizada, aportando valor tangible.
Escenario 2: Servidores internos de aplicaciones no críticas, aislados y de bajo riesgo, con administración centralizada pero sin necesidad de detección avanzada. El Plan 1 cubre las necesidades y reduce costos sin dejar brechas esenciales.
Buenas prácticas al seleccionar y gestionar los planes de Defender for Servers
- Evaluar el riesgo real y capacidades operativas antes de optar por Plan 2.
- Configurar y validar activamente las funcionalidades de Plan 2 para asegurar que se aprovechan.
- Monitorear costos y analizar métricas de uso para ajustar licenciamiento.
- Integrar con herramientas de SOAR y detección propias para maximizar el valor del plan avanzado.
- Capacitar equipos en la lectura de alertas y gestión de incidentes basados en las capacidades extendidas.
Conclusión
Adquirir Microsoft Defender for Servers Plan 2 sin una estrategia clara y sin emplear sus funciones avanzadas representa un gasto ineficiente en seguridad. La clave está en entender la arquitectura, el valor que aporta la integración con Defender XDR, el escaneo agentless y las capacidades de detección extendida para justificar el costo. Plan 1 es suficiente para muchos escenarios con riesgos controlados. La decisión debe basarse en un análisis profundo de la infraestructura, riesgos, casos de uso y capacidad operativa para aprovechar las funciones del plan pagado. Así se evitan desembolsos sin retorno y se fortalece de forma efectiva la seguridad de los servidores en el tenant.
Deja tu pregunta